DSGVO und externe Dienste: Was Ihre Website im Hintergrund wirklich lädt
Schriften, Karten, Videos: Viele Websites übertragen Daten an fremde Server, bevor jemand klickt. Woran das liegt und wie Sie es selbst prüfen.
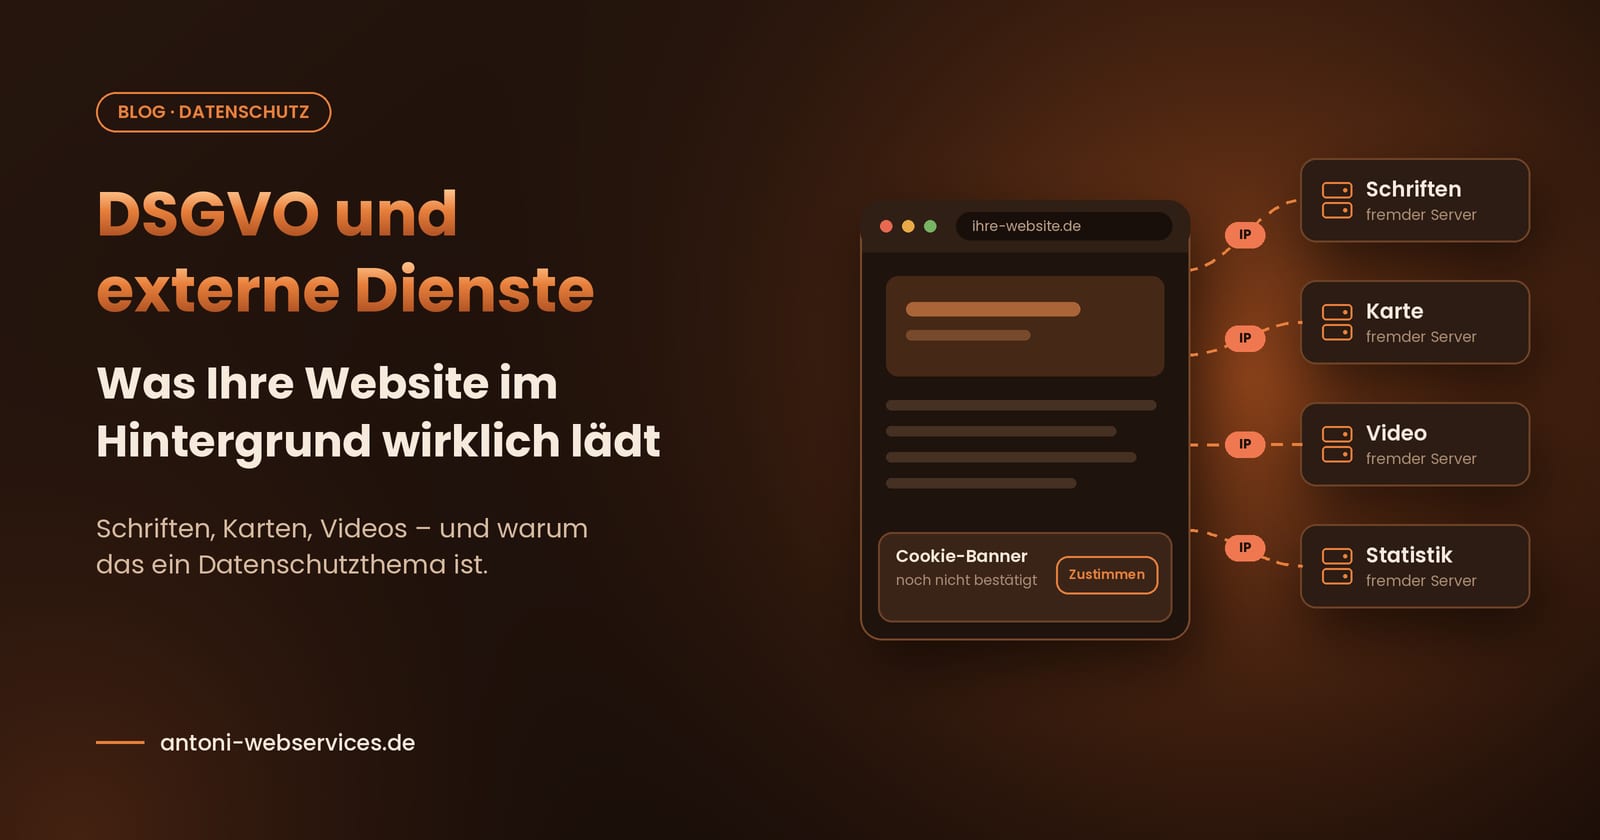
Die meisten Websites übertragen Daten an fremde Server, bevor ein Besucher auch nur einen Klick gemacht hat. Nicht der Cookie-Banner ist das eigentliche Datenschutzthema, sondern das, was Ihre Seite im Hintergrund nachlädt.
Beim Thema DSGVO denken Betreiber zuerst an Texte: Impressum, Datenschutzerklärung, Einwilligungsbanner. Das ist der sichtbare Teil. Der unsichtbare Teil sitzt im Quelltext — Schriften, Karten, Videos, Statistik-Werkzeuge, Plugin-Reste. Diese Bausteine funktionieren, indem der Browser Ihres Besuchers Kontakt zu einem fremden Server aufnimmt. Und genau dieser Kontakt ist aus Datenschutzsicht der kritische Punkt.
Was beim Seitenaufruf technisch passiert
Jeder Abruf einer Datei von einem fremden Server überträgt die IP-Adresse des Besuchers — ohne Ausnahme und ohne Zutun des Nutzers.
Eine Website besteht nicht aus einer Datei, sondern aus vielen: HTML, Bilder, Schriftarten, Skripte, Stylesheets. Liegen diese Dateien auf Ihrem eigenen Server, bleibt alles im Haus. Liegen sie bei einem Drittanbieter, baut der Browser des Besuchers eine eigene Verbindung dorthin auf. Dabei wird technisch zwingend die IP-Adresse mitgeschickt, meist zusätzlich der verwendete Browser und die zuvor besuchte Seite.
Die IP-Adresse gilt nach ständiger Rechtsprechung als personenbezogenes Datum. Damit ist dieser Abruf eine Datenverarbeitung, für die Sie als Betreiber eine Rechtsgrundlage brauchen — selbst dann, wenn der Dienst kostenlos ist und Sie ihn nie bewusst ausgewählt haben.
Die üblichen Verdächtigen
Auf typischen Firmenwebsites tauchen immer wieder dieselben Dienste auf — fast nie absichtlich eingebaut, meist über ein Theme oder ein Plugin mitgeliefert.
| Dienst | Was dabei passiert | Wie er meist hineinkommt |
|---|---|---|
| Google Fonts | Schriftdateien werden von Google-Servern geladen, IP geht mit | Theme oder Baukasten-Vorlage |
| Google Maps | Karte lädt Skripte und setzt Cookies, oft schon vor jeder Einwilligung | Anfahrtsseite |
| YouTube-Video | Einbettung lädt Tracking-Elemente beim Seitenaufruf | Referenzen, Startseite |
| Statistik-Werkzeuge | Nutzungsdaten gehen an einen Anbieter, häufig in die USA | Analytics-Plugin |
| Icon- und Schrift-CDNs | Symbolschriften werden von fremden Servern nachgeladen | Theme-Bestandteil |
| Plugin-Reste | Deaktivierte Erweiterungen laden teils weiter nach | Altlasten früherer Umbauten |
Der gemeinsame Nenner: Niemand hat sich bewusst für diese Datenübertragung entschieden. Sie war im Baukasten einfach schon drin.
Warum das kein theoretisches Risiko ist
Das Landgericht München I sprach einem Websitebesucher am 20. Januar 2022 100 Euro Schadensersatz zu (Az. 3 O 17493/20), weil eine Website Schriften direkt von Google-Servern lud. In der Folge gingen bundesweit massenhaft Zahlungsaufforderungen an Betreiber heraus, meist im Bereich von 100 bis 170 Euro.
Einordnung mit Augenmaß: Dieses Urteil ist eine einzelne erstinstanzliche Entscheidung, und auch die Industrie- und Handelskammern sahen in der folgenden Abmahnwelle überwiegend Rechtsmissbrauch. Wer heute ein solches Schreiben erhält, sollte nicht ungeprüft zahlen, sondern anwaltlich prüfen lassen.
Entscheidend ist aber die andere Seite derselben Medaille: Die zuständigen Aufsichtsbehörden sind der technischen Bewertung gefolgt. Die Landesbeauftragte für den Datenschutz Niedersachsen hat Betreiber ausdrücklich aufgefordert, Schriften lokal einzubinden. Unabhängig von Abmahnungen bleibt die Datenübertragung ohne Rechtsgrundlage also ein echter Verstoß. Hinzu kommt bei US-Diensten die Frage des Drittlandtransfers, die trotz des EU-US-Datenschutzrahmens juristisch umstritten bleibt.
Dieser Beitrag ist keine Rechtsberatung. Er beschreibt die technische Seite des Problems und wie sie sich abstellen lässt.
Die saubere Lösung: alles selbst ausliefern
Der wirksamste Schritt ist technisch banal — die benötigten Dateien liegen auf dem eigenen Server statt beim Drittanbieter. Dann entsteht gar keine Verbindung, die man erklären oder absichern müsste.
- Schriften lokal einbinden. Die Schriftdateien einmal herunterladen, im Projekt ablegen und die Verweise umbiegen. Danach lädt der Browser sie vom eigenen Server. Das ist der Standardfall und in der Regel in einer knappen Stunde erledigt.
- Karten und Videos erst auf Klick laden. Statt einer eingebetteten Karte reicht oft ein Standbild mit Adresse und einem Link zur Route. Videos lassen sich mit einer Vorschau versehen, die erst nach aktivem Klick lädt.
- Statistik datensparsam wählen. Werkzeuge, die ohne Cookies und ohne Personenbezug auswerten und auf eigenen Servern laufen, kommen in vielen Fällen ohne Einwilligung aus.
- Altlasten entfernen. Nicht genutzte Plugins und Theme-Bestandteile raus, statt sie nur zu deaktivieren.
- Einwilligung nur, wo sie wirklich nötig ist. Je weniger externe Dienste eingebunden sind, desto kleiner wird der Banner — und desto mehr Besucher sehen die Seite ohne Hürde.
Nebeneffekt: Seiten ohne externe Nachladevorgänge sind messbar schneller, weil jede fremde Verbindung Zeit kostet. Datenschutz und Ladezeit zeigen hier in dieselbe Richtung.
In fünf Minuten selbst prüfen
Sie brauchen kein Werkzeug und keine Fachkenntnisse, um zu sehen, welche fremden Server Ihre Website kontaktiert.
- Öffnen Sie Ihre Website in Chrome oder Firefox.
- Drücken Sie F12 und wechseln Sie oben auf den Reiter Netzwerk (englisch: Network).
- Laden Sie die Seite mit Strg + F5 neu (am Mac: Cmd + Shift + R).
- Sortieren Sie die Liste nach der Spalte Domain. In Firefox ist sie direkt sichtbar, in Chrome blenden Sie sie per Rechtsklick auf die Spaltenköpfe ein.
- Alles, was dort nicht Ihre eigene Domain ist, ist ein externer Abruf — achten Sie besonders auf Einträge wie
fonts.googleapis.com,fonts.gstatic.com,googletagmanager.com,youtube.comoder beliebige CDN-Adressen.
Wichtig dabei: Prüfen Sie den Zustand vor jeder Einwilligung, also bevor Sie den Cookie-Banner wegklicken. Was Ihre Seite schon in diesem Moment lädt, passiert, bevor der Besucher überhaupt zustimmen konnte.
Fazit: Datenschutz ist eine Bauentscheidung
Eine gute Datenschutzerklärung beschreibt nur, was Ihre Website tut. Ob sie überhaupt etwas Erklärungsbedürftiges tut, entscheidet sich beim Bauen.
Wer eine Seite von vornherein so aufsetzt, dass alle Bausteine vom eigenen Server kommen, hat das Thema weitgehend erledigt — ohne Banner-Akrobatik und ohne Restrisiko aus Bausteinen, die er nie bewusst eingebaut hat.
Sie wissen nicht, was Ihre Website im Hintergrund lädt? Ich schaue mir das an und sage Ihnen konkret, welche Verbindungen bestehen und was sich mit wie viel Aufwand abstellen lässt.
Artur Antoni – Antoni Web & Services, Waiblingen. Websites und technische Betreuung für Betriebe im Rems-Murr-Kreis.
Weitere Beiträge.
Google-Unternehmensprofil: Ein guter Anfang. Aber nicht genug.
Ihr Google-Unternehmensprofil ist wichtig – doch allein reicht es selten, um Kunden zu gewinnen. Was das Profil leistet, wo seine Grenzen liegen und wie es mit Ihrer Website zusammenspielt.
Weiterlesen →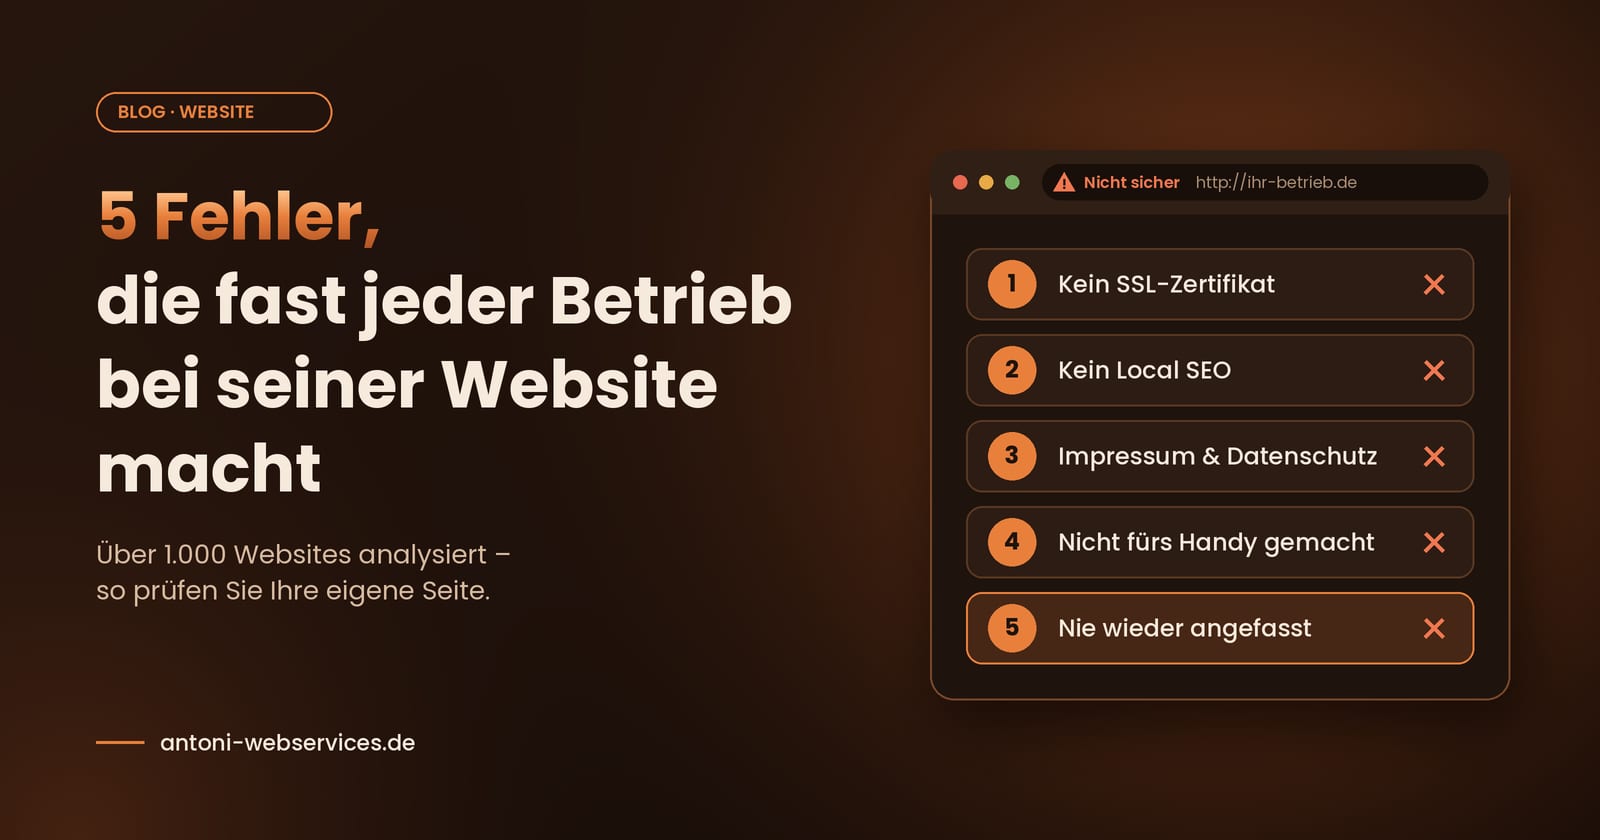
5 Fehler, die fast jeder Betrieb bei seiner Website macht
Über 1.000 Websites lokaler Betriebe analysiert: Diese fünf Fehler kommen immer wieder vor – und so prüfen Sie Ihre eigene Seite in wenigen Minuten.
Weiterlesen →